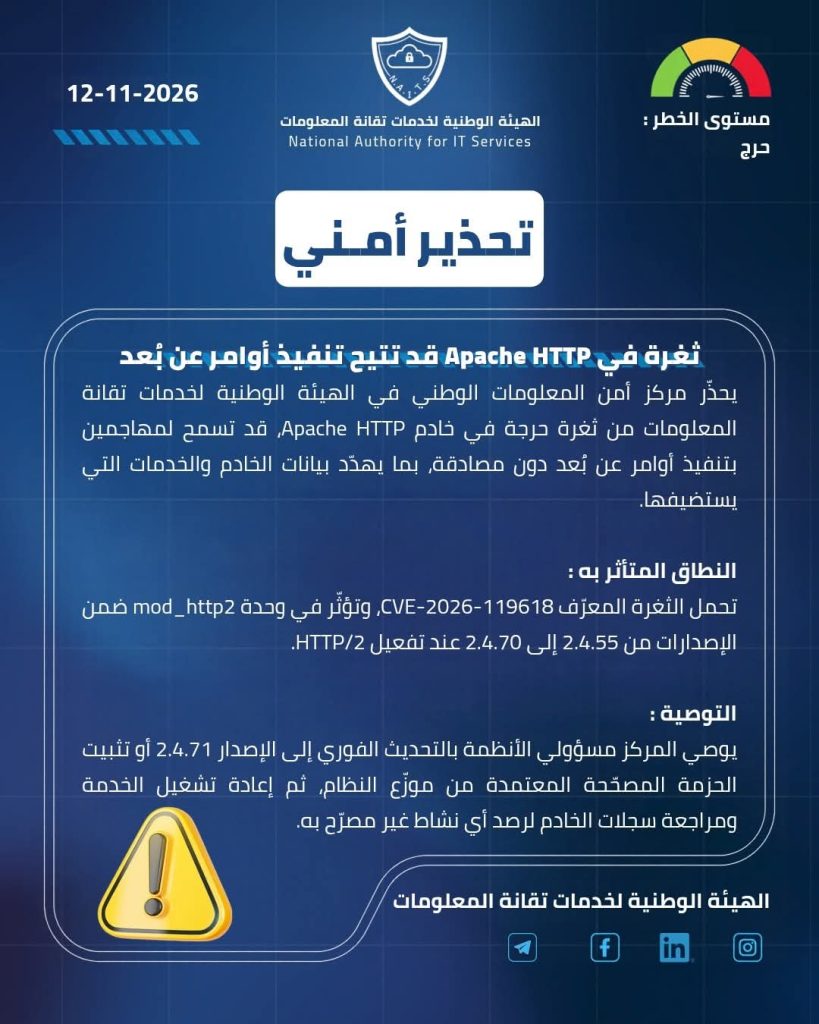
国家信息技术服务局的信息安全中心警告,Apache HTTP 服务器存在严重漏洞,允许攻击者远程执行命令而无需身份验证,威胁服务器及其承载的服务数据。
该机构在其Facebook页面上于周四澄清,该漏洞的标识符为 CVE-2026-119618,影响从版本 2.4.55 到 2.4.70 的 mod_http2 模块,在启用 HTTP/2 时会受到影响。
中心呼吁系统管理员立即升级到版本 2.4.71,或安装由系统供应商批准的修补包,然后重新启动服务并检查服务器日志以监控任何未经授权的活动。
Apache HTTP 服务器,简称“Apache”,是一款免费且开源的网页服务器(Web Server)软件,用于通过互联网向用户传送网页和网页内容。