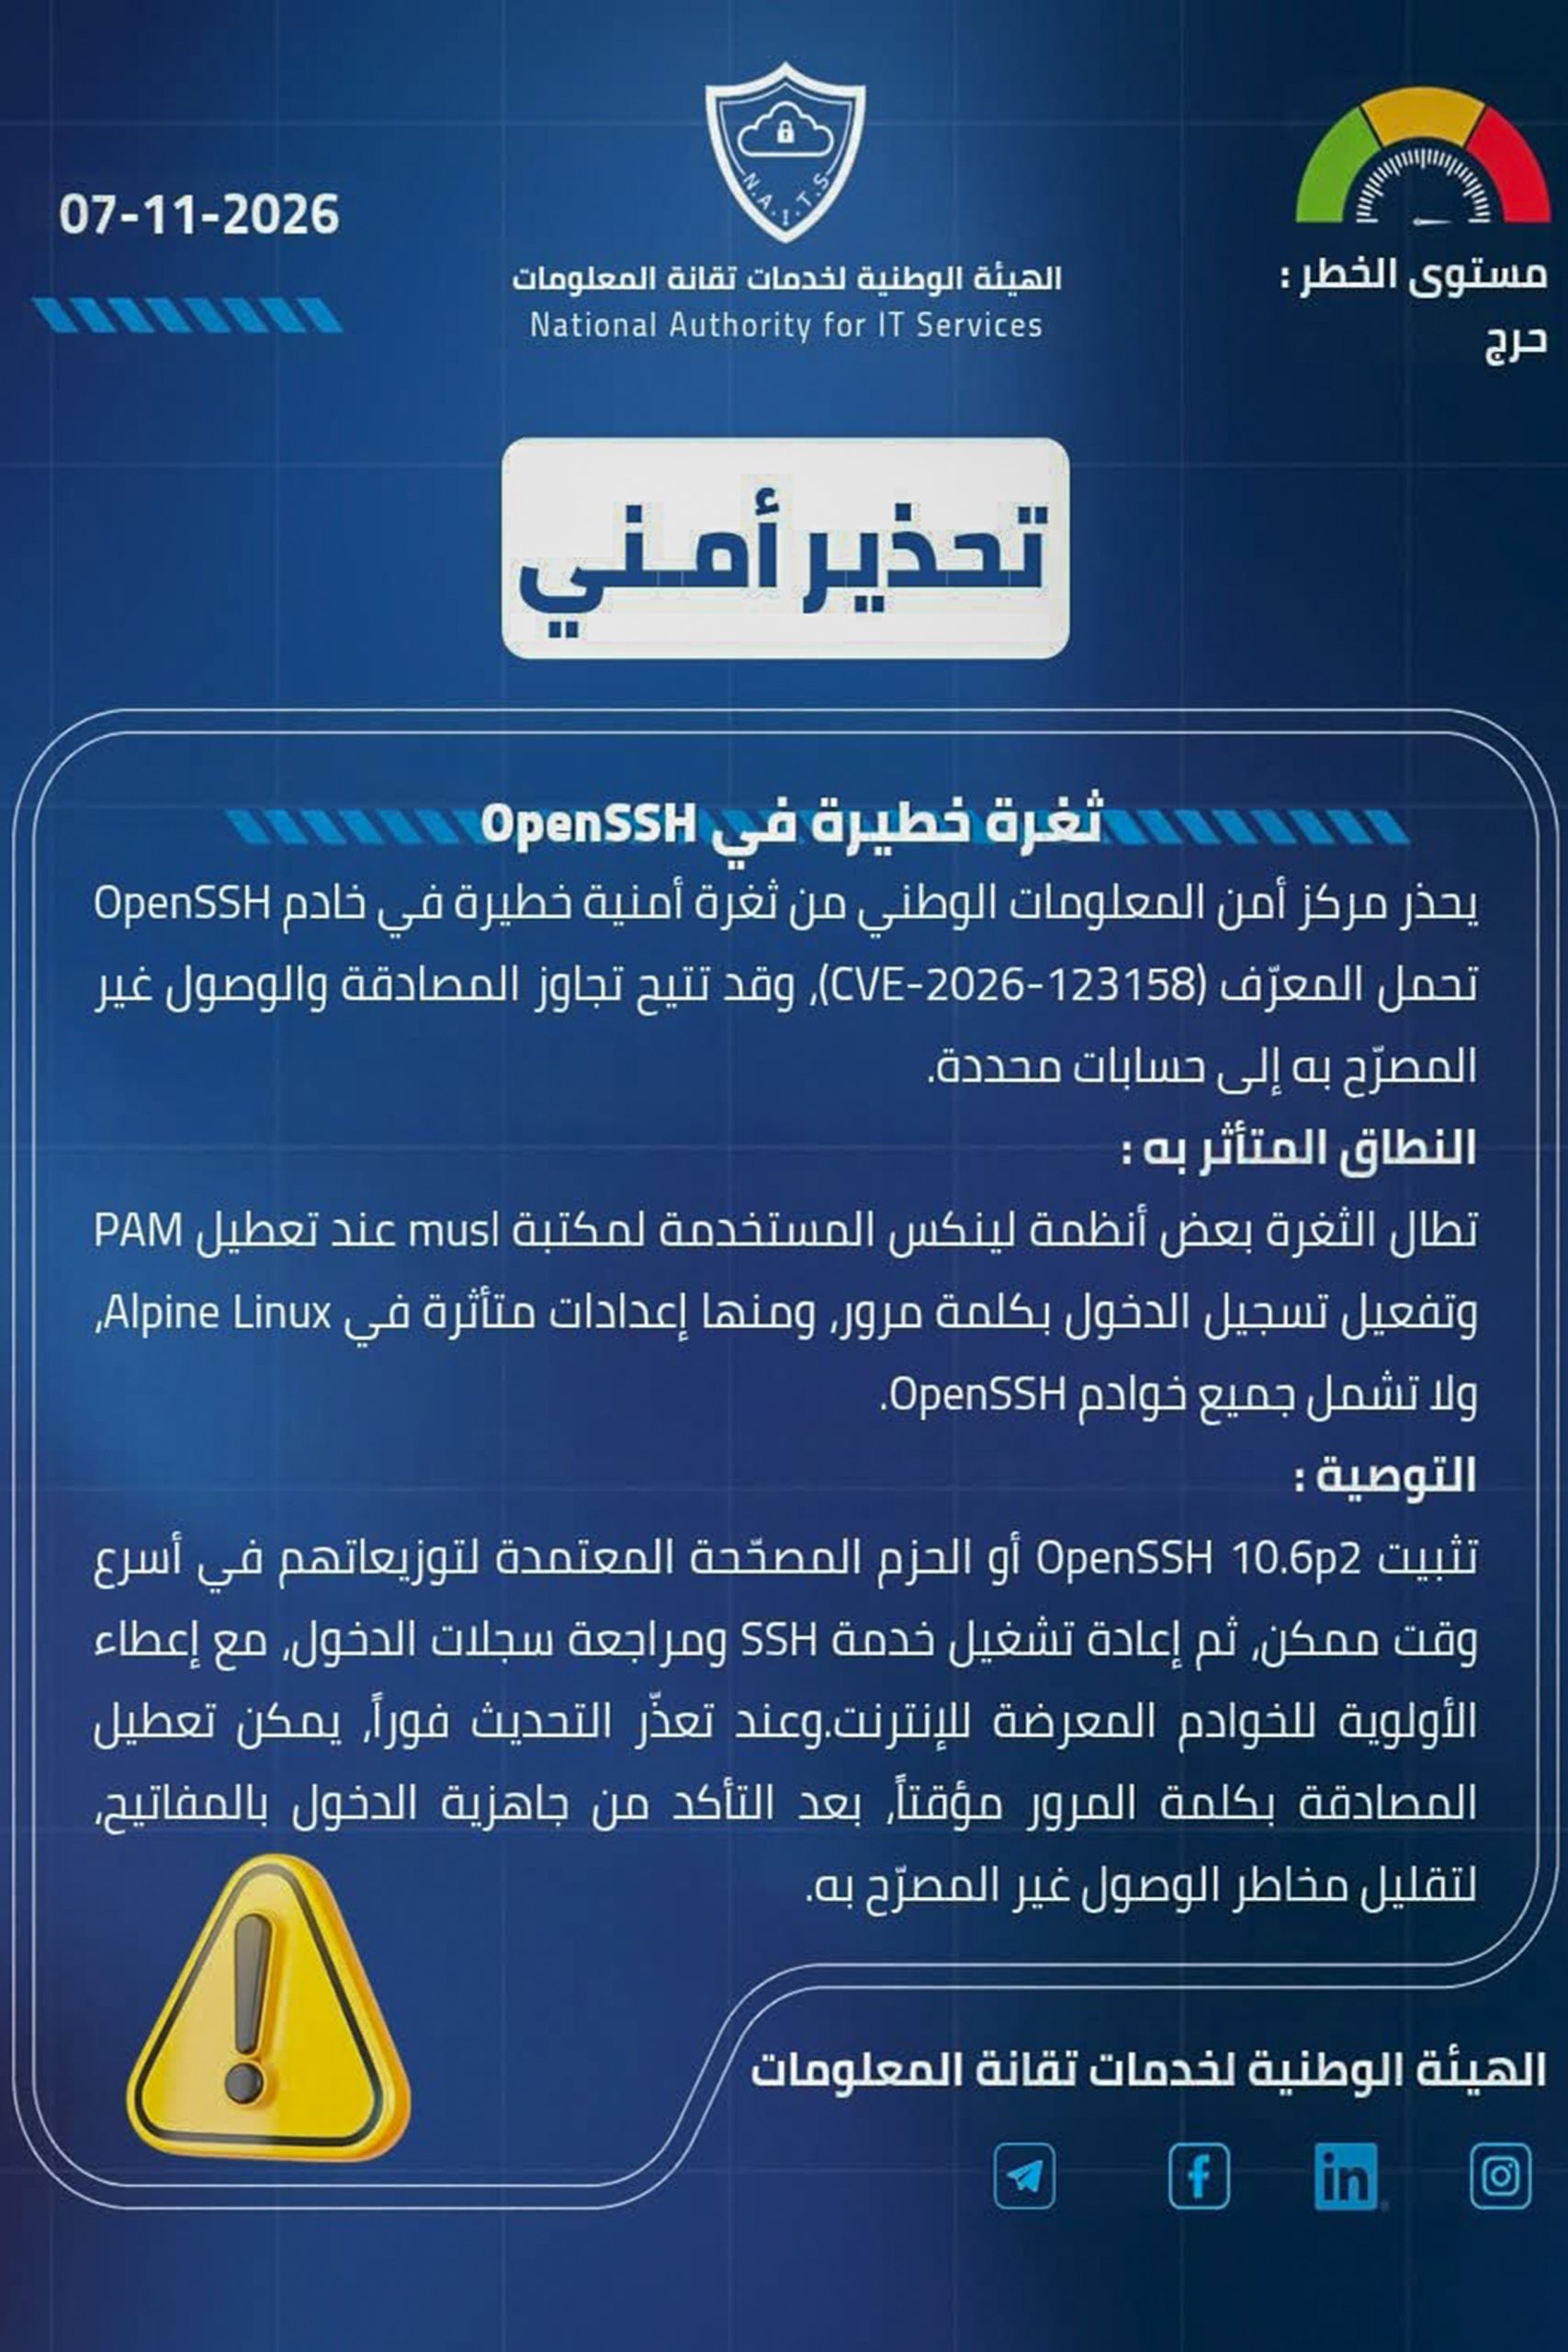
国家信息技术服务管理局信息安全中心警告称,OpenSSH 服务器存在严重安全漏洞(CVE-2026-123158),该漏洞允许绕过认证并未经授权访问特定账户。
中心在其Facebook主页今天星期六的发布中指出,该漏洞涉及在禁用PAM并启用密码登录时使用musl库的一些Linux系统,其中包括Alpine Linux的配置受影响,但并不包括所有OpenSSH服务器。
中心呼吁各系统负责人尽快安装 OpenSSH 10.6p2 或其发行版的经修补的受支持软件包,然后重启 SSH 服务并检查登录日志,优先处理面向互联网的服务器。中心指出,如果无法立即更新,可以在确保密钥登录可用的情况下暂时禁用密码认证,以降低未经授权访问的风险。
信息安全中心在本月4日提醒,社交平台上流传一份伪造文件,声称发布了总统法令,为叙利亚家庭提供冬季援助,并包含注册链接和二维码。
正如信息安全中心所警告的,在去年10月9日,Telegram Desktop用户被告知存在一个安全漏洞,编号为CVE-2026-107181,该漏洞允许攻击者提取本地敏感文件,包括Telegram会话数据,从而无需传统密码即可访问账户。